


Реальные примеры внедрения 1CPNL и результаты компаний после запуска системы
Инструкции по установке, настройке
и работе с возможностями 1CPNL
и работе с возможностями 1CPNL
Новости продукта, обновления, события и опыт команды 1CPNL
Практические материалы об управленческом учёте, финансах и автоматизации в 1С
Оставьте контакты — расскажем, какой формат внедрения подходит вашей компании и зафиксируем спецусловие до конца месяца
Получить скидку 25%


 Главная
Блог
Почему ИИ ошибается в финансовых задачах: дело не только в модели

В сентябре 2026 года по деловым СМИ разошлось исследование британской fintech-компании Saturn о качестве ответов популярных ИИ-моделей на финансовые вопросы. В тесте участвовали ChatGPT, Claude, Copilot, Gemini, Grok и другие модели.
По опубликованным результатам, неправильными или неполными признали в среднем 57% ответов, а на сложных многошаговых вопросах доля ошибок выросла до 88%. При этом лучше всего модели показали себя в задачах по составлению бюджета. Об исследовании подробно писал Financial Times.
Но сам тип ошибок показателен. Одно дело попросить нейросеть объяснить готовый показатель, и другое - ожидать, что она сама разберет операции, восстановит правила учета и вспомнит законодательство, а после даст готовое руководство к действию.
Чем больше исследовательских задач мы складываем в один запрос, тем больше мест, где ответ может поехать.
По опубликованным результатам, неправильными или неполными признали в среднем 57% ответов, а на сложных многошаговых вопросах доля ошибок выросла до 88%. При этом лучше всего модели показали себя в задачах по составлению бюджета. Об исследовании подробно писал Financial Times.
Но сам тип ошибок показателен. Одно дело попросить нейросеть объяснить готовый показатель, и другое - ожидать, что она сама разберет операции, восстановит правила учета и вспомнит законодательство, а после даст готовое руководство к действию.
Чем больше исследовательских задач мы складываем в один запрос, тем больше мест, где ответ может поехать.
Важно: исследование касается прежде всего британских личных финансов, а не управленческого учета компаний. Кроме того, его провела коммерческая fintech-компания, а подробная методика оценки ответов полностью в открытом доступе не была опубликована. Поэтому делать вывод «ИИ ошибается в 88% финансовых задач бизнеса» было бы неправильно.
Содержание
Почему нейросеть вообще может уверенно ошибаться
Мне кажется, здесь до сих пор есть большая проблема ожиданий. ИИ часто воспринимают как смесь калькулятора и огромной цифровой библиотеки: будто внутри уже лежат правильные ответы, от бухгалтерских правил до древнего эпоса, а модель лишь находит нужный.
LLM работает совсем не так. В упрощенном виде она генерирует наиболее вероятное продолжение текста с учетом запроса и доступного контекста.
Это ближе не к поиску нужной страницы в энциклопедии, а к построению ответа шаг за шагом. Если в контексте не хватает факта или правила, модель не обязана остановиться на этом месте и может продолжить цепочку наиболее правдоподобным образом.
Поэтому ошибка часто выглядит убедительно: терминология правильная, объяснение логичное, формула знакомая. Но исходная предпосылка может быть неверной.
В финансах это особенно чувствительно: ошибка может попасть не в текст, а в расчет, трактовку операции или нормативный вывод.
LLM работает совсем не так. В упрощенном виде она генерирует наиболее вероятное продолжение текста с учетом запроса и доступного контекста.
Это ближе не к поиску нужной страницы в энциклопедии, а к построению ответа шаг за шагом. Если в контексте не хватает факта или правила, модель не обязана остановиться на этом месте и может продолжить цепочку наиболее правдоподобным образом.
Поэтому ошибка часто выглядит убедительно: терминология правильная, объяснение логичное, формула знакомая. Но исходная предпосылка может быть неверной.
В финансах это особенно чувствительно: ошибка может попасть не в текст, а в расчет, трактовку операции или нормативный вывод.
Опасна не очевидная бессмыслица, а правдоподобный неправильный ответ.
Почему с бюджетом у AI проще
Бюджетная задача часто уже хорошо структурирована в самом вопросе. Известны исходные показатели (3 миллиона, 2 сотрудника), период (на год) и сценарий (оптимальный и радужный). Значительную часть финансовой логики человек задает заранее, а модель перебирает варианты по заданным условиям и объясняет результат.
С фактическим учетом дела обстоят иначе. Банковский платеж самим фактом своего существования не сообщает, относится ли он к расходам этого периода, является ли авансом или к какому проекту относится. Этого достаточно, чтобы одинаковая операция по-разному повлияла на управленческий результат.
Если правил нет в исходных данных, ИИ приходится заполнять пробелы предположениями.
С фактическим учетом дела обстоят иначе. Банковский платеж самим фактом своего существования не сообщает, относится ли он к расходам этого периода, является ли авансом или к какому проекту относится. Этого достаточно, чтобы одинаковая операция по-разному повлияла на управленческий результат.
Если правил нет в исходных данных, ИИ приходится заполнять пробелы предположениями.
Отсюда следует, что чем больше финансовой логики определено до обращения к ИИ, тем меньше ему приходится додумывать.
Поэтому главный вопрос не «какая нейросеть умнее»
В таком случае на первый план выходит: что именно получает ИИ на входе?
Сырые банковские операции, Excel-файл и бухгалтерские документы? Или подготовленный финансовый контекст, где уже определены статьи, проекты и рассчитанные показатели?
Разница принципиальная. В первом случае модели приходится не только анализировать результат. Ей еще нужно определить правила классификации, выбрать данные для расчета и понять, как трактовать получившиеся цифры. Таким образом каждый следующий шаг цепочки зависит от результата предыдущего. Ошибка в начале рассуждений может привести к вполне логичному объяснению неправильного результата в каждом последующем этапе.
Сырые банковские операции, Excel-файл и бухгалтерские документы? Или подготовленный финансовый контекст, где уже определены статьи, проекты и рассчитанные показатели?
Разница принципиальная. В первом случае модели приходится не только анализировать результат. Ей еще нужно определить правила классификации, выбрать данные для расчета и понять, как трактовать получившиеся цифры. Таким образом каждый следующий шаг цепочки зависит от результата предыдущего. Ошибка в начале рассуждений может привести к вполне логичному объяснению неправильного результата в каждом последующем этапе.

Что меняет интеграция с 1С или другой финансовой системой
Интеграция помогает не потому, что сама LLM внезапно становится точнее. Меняется объем работы, который ей приходится выполнять самостоятельно.
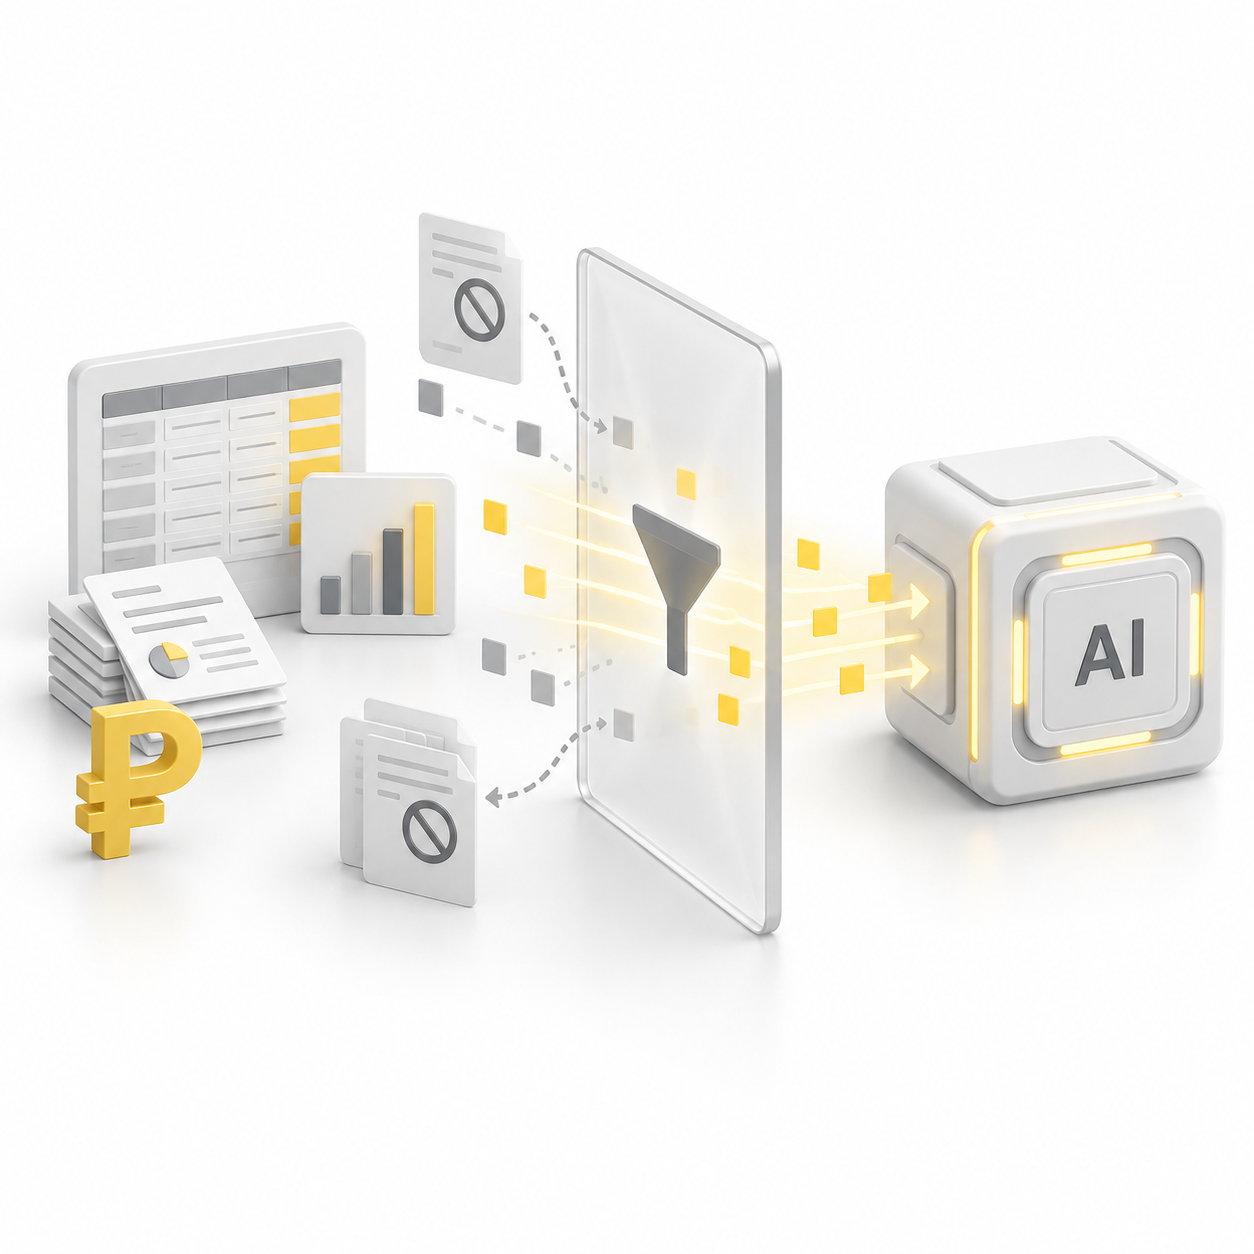
Если финансовая система уже рассчитала выручку, расходы по статьям и показатели по проектам, ИИ получает известную структуру вместо россыпи операций. Его задачей становится анализ этой структуры, а не восстановление управленческого учета с нуля.
И это не наша локальная теория. Microsoft в документации Copilot для Power BI отдельно рекомендует готовить семантическую модель данных к работе с ИИ. То есть заранее описать структуру данных, связи между показателями и бизнес-смысл полей, чтобы ИИ понимал, с чем работает. Без подготовки Copilot может давать менее полезные и неточные результаты. Для этого Microsoft предлагает сокращать доступную AI-схему, задавать бизнес-контекст через AI instructions и использовать проверку для важных вопросов.
Получается показательный сдвиг. Даже у Microsoft задача уже звучит не как «дайте Copilot доступ ко всем вашим данным».
Сначала данные, потом AI
Разобрали, как подготовить финансовый контур внутри 1С и что можно делать с данными дальше.
Если финансовая система уже рассчитала выручку, расходы по статьям и показатели по проектам, ИИ получает известную структуру вместо россыпи операций. Его задачей становится анализ этой структуры, а не восстановление управленческого учета с нуля.
И это не наша локальная теория. Microsoft в документации Copilot для Power BI отдельно рекомендует готовить семантическую модель данных к работе с ИИ. То есть заранее описать структуру данных, связи между показателями и бизнес-смысл полей, чтобы ИИ понимал, с чем работает. Без подготовки Copilot может давать менее полезные и неточные результаты. Для этого Microsoft предлагает сокращать доступную AI-схему, задавать бизнес-контекст через AI instructions и использовать проверку для важных вопросов.
Получается показательный сдвиг. Даже у Microsoft задача уже звучит не как «дайте Copilot доступ ко всем вашим данным».
Сначала данные, потом AI
Разобрали, как подготовить финансовый контур внутри 1С и что можно делать с данными дальше.
Интеграция не делает ИИ безошибочным
Хороший источник данных снимает часть проблем, но не меняет природу модели. ИИ может неверно понять вопрос, выбрать не тот показатель или слишком уверенно интерпретировать неполные данные. Microsoft отдельно предупреждает, что ответы Copilot недетерминированы: при одинаковом запросе и одинаковом grounding-контексте результаты могут различаться. Это прямо указано в документации Microsoft по подготовке модели для Copilot.
Отсюда выводим одно рабочее правило: система считает → ИИ анализирует → человек проверяет источник вывода.
Не потому, что человеку нужно пересчитывать все вручную за нейронкой, но важный управленческий вывод должен всегда вести обратно к данным, на которых он основан!
Отсюда выводим одно рабочее правило: система считает → ИИ анализирует → человек проверяет источник вывода.
Не потому, что человеку нужно пересчитывать все вручную за нейронкой, но важный управленческий вывод должен всегда вести обратно к данным, на которых он основан!
Если завтра повторить тот же запрос или поменять модель, финансовый результат не должен стать другим только потому, что нейросеть выбрала другую логическую цепочку.
Вторая проблема - безопасность: какие финансовые данные мы вообще отдаем ИИ
Когда нейросеть подключается к реальному учету, вопрос безопасности становится очень предметным. В контексте могут оказаться платежи, договоры и зарплаты. Это уже не абстрактный «набор данных», а чувствительная часть финансовой модели бизнеса.
Поэтому до подключения внешнего ИИ важно понять три вещи: что именно ему передается, где данные обрабатываются и действительно ли модель должна видеть их в исходном виде.
Здесь появляется обезличивание. Если задача состоит в анализе расходов по проектам, название конкретного контрагента может вообще не влиять на результат. Его можно заменить идентификатором, а лишние реквизиты не передавать, но само слово «обезличивание» еще не гарантирует факт безопасности. Объект иногда можно определить по комментарию, номеру договора или редкой комбинации признаков.
Поэтому принцип безопасности шире: ИИ должен получать только тот объем данных, который нужен для конкретной задачи.
Есть еще одна важная грань безопасности: ИИ только читает финансовые данные или может их менять? Во втором случае нужны уже не только ограничения доступа к информации, но и права на действия, подтверждения и журнал изменений. Риск передачи финансовой информации и проблему плохих исходных данных мы подробнее разбирали в статье «6 проблем AI в управленческом учете».
Поэтому до подключения внешнего ИИ важно понять три вещи: что именно ему передается, где данные обрабатываются и действительно ли модель должна видеть их в исходном виде.
Здесь появляется обезличивание. Если задача состоит в анализе расходов по проектам, название конкретного контрагента может вообще не влиять на результат. Его можно заменить идентификатором, а лишние реквизиты не передавать, но само слово «обезличивание» еще не гарантирует факт безопасности. Объект иногда можно определить по комментарию, номеру договора или редкой комбинации признаков.
Поэтому принцип безопасности шире: ИИ должен получать только тот объем данных, который нужен для конкретной задачи.
Есть еще одна важная грань безопасности: ИИ только читает финансовые данные или может их менять? Во втором случае нужны уже не только ограничения доступа к информации, но и права на действия, подтверждения и журнал изменений. Риск передачи финансовой информации и проблему плохих исходных данных мы подробнее разбирали в статье «6 проблем AI в управленческом учете».
Отдельная граница — бухгалтерия и налоги.
Подключение к учетной системе дает ИИ достоверные факты о самой компании, но не гарантирует актуальность внешней нормативной информации. 1С может точно хранить сумму, дату и договор, а трактовка операции зависеть от новой редакции закона или свежего разъяснения регулятора. Поэтому здесь нужны два источника контекста: данные компании и актуальные нормативные знания.
Подключение к учетной системе дает ИИ достоверные факты о самой компании, но не гарантирует актуальность внешней нормативной информации. 1С может точно хранить сумму, дату и договор, а трактовка операции зависеть от новой редакции закона или свежего разъяснения регулятора. Поэтому здесь нужны два источника контекста: данные компании и актуальные нормативные знания.

Тогда зачем вообще ИИ в финансах
Его сильная роль начинается там, где финансовый контекст уже подготовлен. AI может быстрее находить отклонения, сравнивать периоды и объяснять готовые показатели. То есть помогать работать с финансовой системой, а не заново создавать ее внутри каждого запроса.
Учетная система отвечает за финансовую модель и воспроизводимый расчет. ИИ - инструмент, и дает новый способ работать с этими данными.
И здесь начинается самое интересное.
Учетная система отвечает за финансовую модель и воспроизводимый расчет. ИИ - инструмент, и дает новый способ работать с этими данными.
И здесь начинается самое интересное.
А ваш учет готов к следующему уровню автоматизации?
Перед подключением AI полезно проверить, насколько уже определены правила, источники данных и ответственность внутри учета. Пройти тест →
Перед подключением AI полезно проверить, насколько уже определены правила, источники данных и ответственность внутри учета. Пройти тест →
Один AI, свой AI или любой AI
Финансовые сервисы уже пошли по разным путям. Adesk развивает встроенного AI-агента. ПланФакт дает внешним агентам доступ к финансовым данным через API. БИТ. ФИНАНС позволяет выбирать модель и уже добавил механизм анонимизации данных перед отправкой в ИИ.
На поверхности все это называется «ИИ в финансовом учете», но архитектура совершенно разная. Где находятся исходные данные? Кто считает показатели? Какой объем информации получает модель? Можно ли заменить сам AI? Это уже не сравнение красивых AI-кнопок, а вполне практический выбор финансовой архитектуры.
Именно этому будет посвящен следующий материал. Разберем Adesk AI, ПланФакт, БИТ. ФИНАНС, Финоко, Финолог и другие решения по документации: как устроен доступ к данным, где стоят ограничения и что остается на стороне клиента.
А после сравнения останется еще один вопрос, особенно важный для компаний, у которых учет уже находится в 1С: нужно ли переносить финансовый контур в другой сервис ради ИИ или можно подключить выбранную компанией модель к уже подготовленным данным и снизить риск ошибок интерпретации? Это будет следующий шаг.
На поверхности все это называется «ИИ в финансовом учете», но архитектура совершенно разная. Где находятся исходные данные? Кто считает показатели? Какой объем информации получает модель? Можно ли заменить сам AI? Это уже не сравнение красивых AI-кнопок, а вполне практический выбор финансовой архитектуры.
Именно этому будет посвящен следующий материал. Разберем Adesk AI, ПланФакт, БИТ. ФИНАНС, Финоко, Финолог и другие решения по документации: как устроен доступ к данным, где стоят ограничения и что остается на стороне клиента.
А после сравнения останется еще один вопрос, особенно важный для компаний, у которых учет уже находится в 1С: нужно ли переносить финансовый контур в другой сервис ради ИИ или можно подключить выбранную компанией модель к уже подготовленным данным и снизить риск ошибок интерпретации? Это будет следующий шаг.
Что почитать дальше
Подробнее о качестве исходных данных и ограничениях контекста — «6 проблем AI в управленческом учете».
А о том, почему сначала нужен сам финансовый контур, а уже после него AI-анализ, — «ИИ в финансовом учете: почему нейросеть не спасет прибыль, если у вас хаос в данных».
Подробнее о качестве исходных данных и ограничениях контекста — «6 проблем AI в управленческом учете».
А о том, почему сначала нужен сам финансовый контур, а уже после него AI-анализ, — «ИИ в финансовом учете: почему нейросеть не спасет прибыль, если у вас хаос в данных».

Запишитесь на консультацию
Наш менеджер свяжется с вами и подберет удобное время консультаци
Нажимая на кнопку отправить, вы соглашаетесь с обработкой ваших персональных данных
Попробовать бесплатно
Поздравляем! Программный продукт P&L для 1C:Предприятия 8 подходит для решения ваших задач!
Оставьте свои данные, что бы мы подготовили для вас демонстрационную базу и рассчитали стоимость внедрения
Оставьте свои данные, что бы мы подготовили для вас демонстрационную базу и рассчитали стоимость внедрения